SIEM Nedir? Surelog ile Log Yönetimi
SIEM (Security Information and Event Management), kurumdaki tüm sistemlerden gelen kayıtları tek merkezde toplayıp ilişkilendiren ve şüpheli olayları alarma dönüştüren güvenlik izleme sistemidir. Surelog ise Türkiye'de geliştirilen bir SIEM ve log yönetimi çözümüdür.
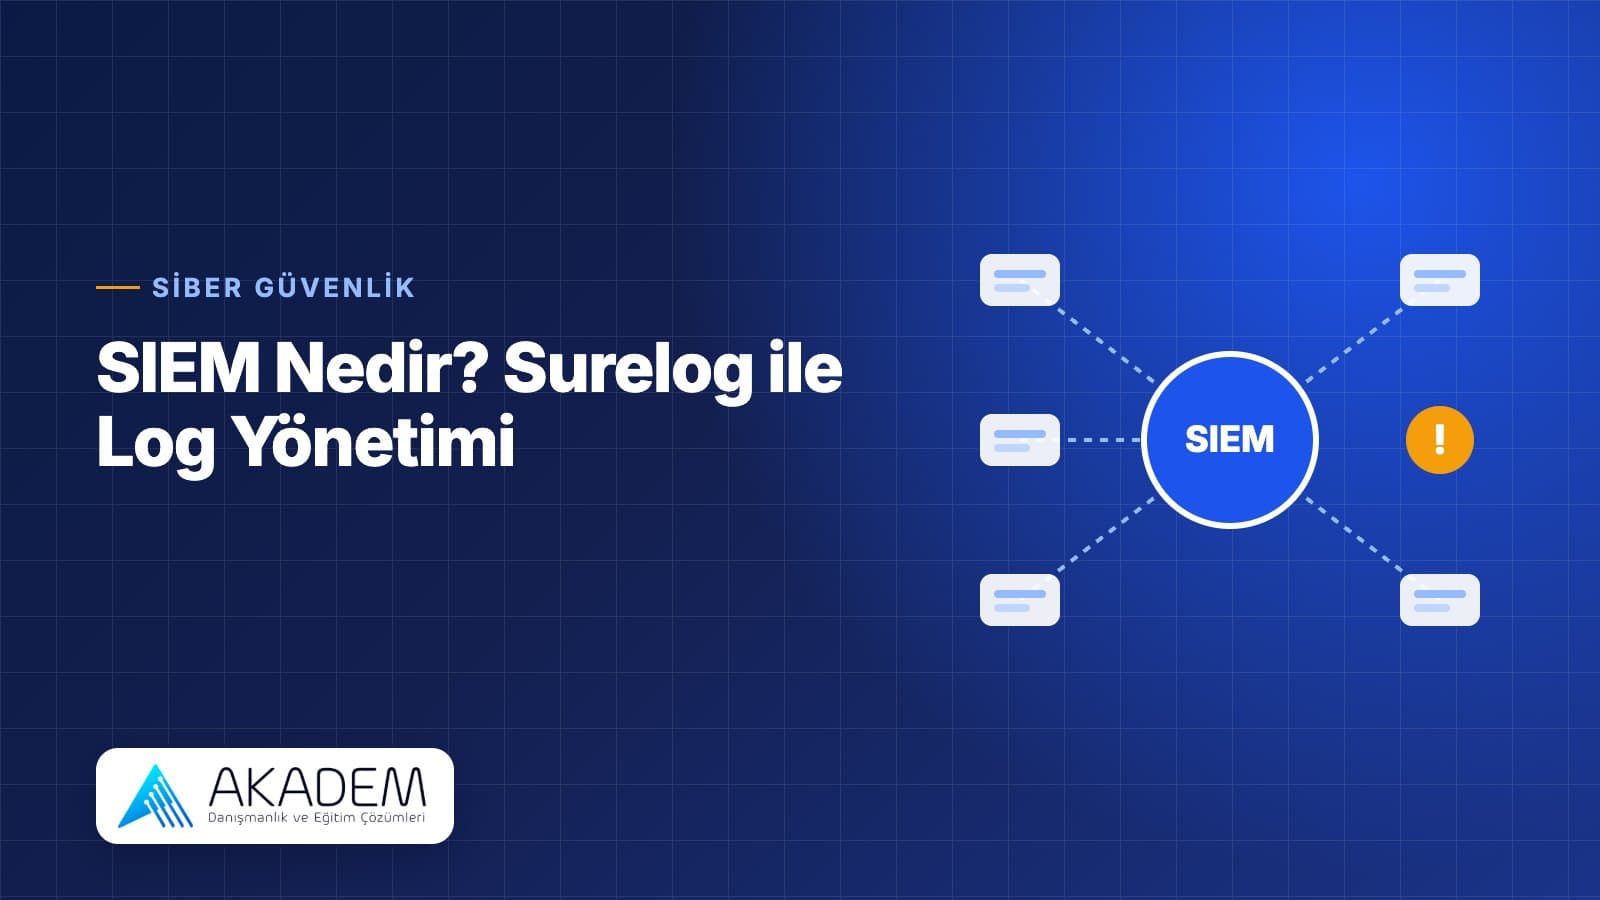
SIEM (Security Information and Event Management), kurumdaki sunucu, ağ cihazı, güvenlik duvarı, uygulama ve kullanıcı sistemlerinden gelen kayıtları (log) tek merkezde toplayan, bu kayıtları birbiriyle ilişkilendirerek şüpheli olayları alarma dönüştüren güvenlik izleme sistemidir. Güvenlik operasyon merkezlerinin (SOC) günlük çalışmasının merkezinde yer alır.
Tek bir sistemin kaydına bakarak bir saldırıyı fark etmek çoğu zaman mümkün değildir. Gece yarısı başarısız giriş denemeleri, ardından başarılı bir oturum ve hemen sonra alışılmadık bir veri aktarımı ayrı ayrı masum görünebilir. SIEM bu olayları bir araya getirerek resmin tamamını gösterir.
SIEM Nasıl Çalışır?
- Log toplama: Farklı kaynaklardan gelen kayıtlar, ajanlar ya da standart protokoller (syslog gibi) üzerinden merkeze aktarılır.
- Normalleştirme: Farklı biçimlerdeki kayıtlar ortak bir yapıya dönüştürülür; böylece bir güvenlik duvarı kaydı ile bir sunucu kaydı aynı dilde karşılaştırılabilir.
- Korelasyon: Tanımlı kurallar, birden fazla olay arasındaki ilişkiyi arar. Örneğin aynı kullanıcı için kısa sürede çok sayıda başarısız giriş ve ardından yetki yükseltme.
- Alarm ve önceliklendirme: Kurala uyan olaylar önem derecesine göre alarm üretir.
- İnceleme ve raporlama: Analistler alarmları inceler, olay müdahale sürecini başlatır; raporlar denetim ve mevzuat ihtiyaçları için kullanılır.
SIEM ile Log Yönetimi Arasındaki Fark
Log yönetimi kayıtların toplanması, saklanması ve aranabilir olmasıyla ilgilidir. SIEM ise bunun üzerine korelasyon, alarm ve olay yönetimi ekler. Türkiye'de 5651 sayılı kanun kapsamındaki trafik kayıtlarının saklanması gibi yükümlülükler için log yönetimi gereklidir; saldırıların tespiti için ise SIEM yeteneklerine ihtiyaç vardır. Birçok kurum bu iki ihtiyacı tek bir çözümle karşılar.
Surelog Nedir?
Surelog, Türkiye'de geliştirilen bir SIEM ve log yönetimi çözümüdür. Log toplama, korelasyon, alarm ve raporlama özelliklerinin yanında 5651 sayılı kanun kapsamındaki log saklama gibi yerel mevzuat gereksinimlerine yönelik özellikler sunar. Yerli bir ürün olması, Türkçe arayüz ve yerel destek ihtiyacı olan kurumlarda tercih sebebidir.
SIEM Projelerinde Sık Yapılan Hatalar
- Her şeyi toplamak, hiçbir şeyi izlememek: Hangi tehditlerin aranacağı belirlenmeden toplanan log hacmi, maliyeti artırır ama görünürlüğü artırmaz.
- Hazır kurallarla yetinmek: Korelasyon kuralları kurumun kendi riskine ve altyapısına göre uyarlanmadığında yanlış alarm sayısı artar, gerçek alarmlar gözden kaçar.
- Alarm sonrası süreci tanımlamamak: Alarm geldiğinde kimin, ne kadar sürede, ne yapacağı belli değilse SIEM yalnızca bir kayıt deposu olarak kalır.
- Kritik kaynakları eksik bırakmak: Kimlik doğrulama sunucuları, güvenlik duvarları ve kritik uygulamalar mutlaka kapsamda olmalıdır.
Ekibiniz İçin Sonraki Adım
Akadem Danışmanlık'ın SOC Analyst eğitimi, SIEM kullanımı, korelasyon kuralları ve olay müdahale süreçlerini Surelog gibi kurumunuzda kullanılan çözümlere göre uygulamalı olarak ele alır. İleri seviye için tehdit avlama eğitimi, saldırı tarafını anlamak için DDoS eğitimi aynı eğitim yolunda yer alır.
- Yayın tarihi
- Okuma süresi
- 3 dakika
- Kategori
- Teknoloji
Bu konuda eğitim mi arıyorsunuz?
Kurumunuzun ihtiyacına göre uyarlanmış program ve danışmanlık için görüşelim.
+90 850 241 95 58
Diğer yazılar
 Teknoloji
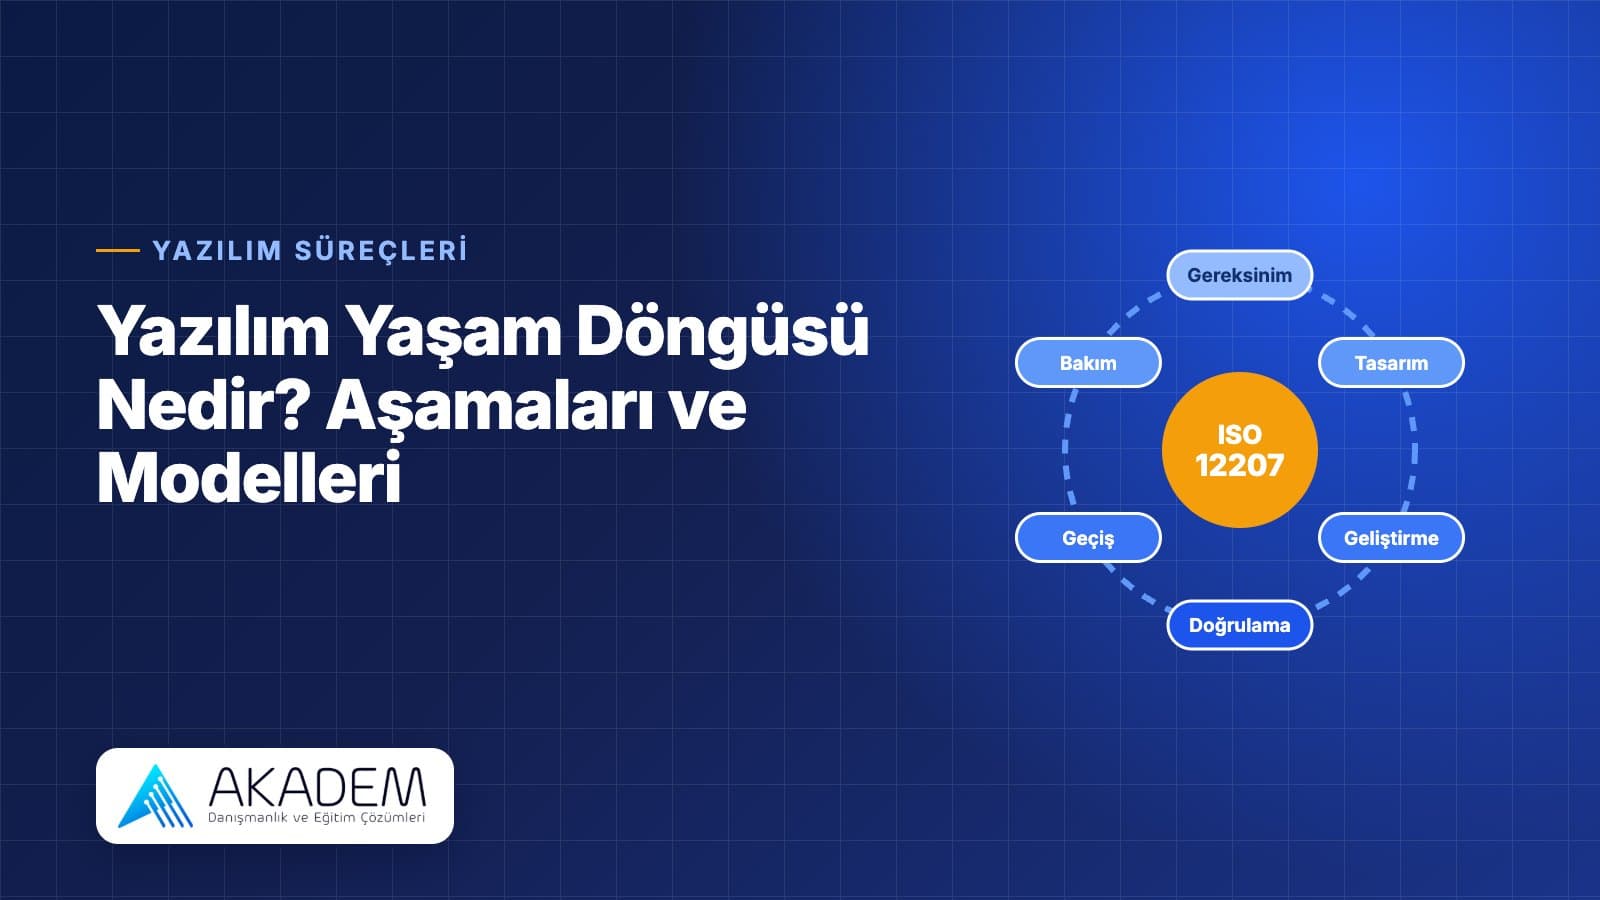
Yazılım Yaşam Döngüsü Nedir? Aşamaları ve Modelleri
Yazılım yaşam döngüsü, bir yazılımın ihtiyacın ortaya çıkmasından kullanım dışına çıkarılmasına kadar geçirdiği aşamaların bütünüdür. ISO 12207 ise bu döngü boyunca yürütülen süreçleri tanımlayan uluslararası standarttır.
23 Ekim 20263 dk okuma Teknoloji
Linux Sistem Yöneticisi Nasıl Olunur?
Linux sistem yöneticisi, kurumdaki Linux sunucuların kurulumundan, güvenliğinden, performansından ve kesintisiz çalışmasından sorumlu uzmandır. Bu rehber, temel komutlardan otomasyona uzanan öğrenme yolunu adım adım anlatıyor.
22 Ekim 20263 dk okuma Teknoloji
Veeam ve 3-2-1 Yedekleme Kuralı
3-2-1 yedekleme kuralı, verinin en az üç kopyasının iki farklı ortamda tutulmasını ve bir kopyanın başka bir lokasyonda saklanmasını öngörür. Veeam Backup & Replication, bu kuralı kurumsal ortamlarda uygulamak için yaygın kullanılan bir yedekleme platformudur.
22 Ekim 20263 dk okuma