Active Directory Nedir? Kurumlar İçin Temel Kavramlar
Active Directory, Windows ağlarında kullanıcıların, bilgisayarların ve kaynakların merkezi olarak yönetilmesini sağlayan Microsoft dizin hizmetidir. Domain, OU, GPO ve etki alanı denetleyicisi temel kavramlarıdır.
Active Directory, Windows ağlarında kullanıcıların, bilgisayarların ve diğer kaynakların merkezi olarak yönetilmesini sağlayan Microsoft dizin hizmetidir. Kullanıcılar tek bir hesapla oturum açar; parola kuralları, erişim izinleri ve güvenlik ayarları tek merkezden yönetilir. Kurumsal ağların büyük çoğunluğunda kimlik yönetiminin temeli Active Directory'dir.
Active Directory Ne İşe Yarar?
- Merkezi kimlik yönetimi: Kullanıcı hesapları, gruplar ve parolalar tek yerde tutulur.
- Tek oturum açma: Kullanıcı aynı hesapla bilgisayarlara, dosya paylaşımlarına ve uygulamalara erişir.
- Yetkilendirme: Kaynaklara erişim, kullanıcı ve grup üyeliğine göre verilir.
- Merkezi yapılandırma: Güvenlik ve masaüstü ayarları Group Policy ile tüm bilgisayarlara uygulanır.
Active Directory'nin Temel Kavramları
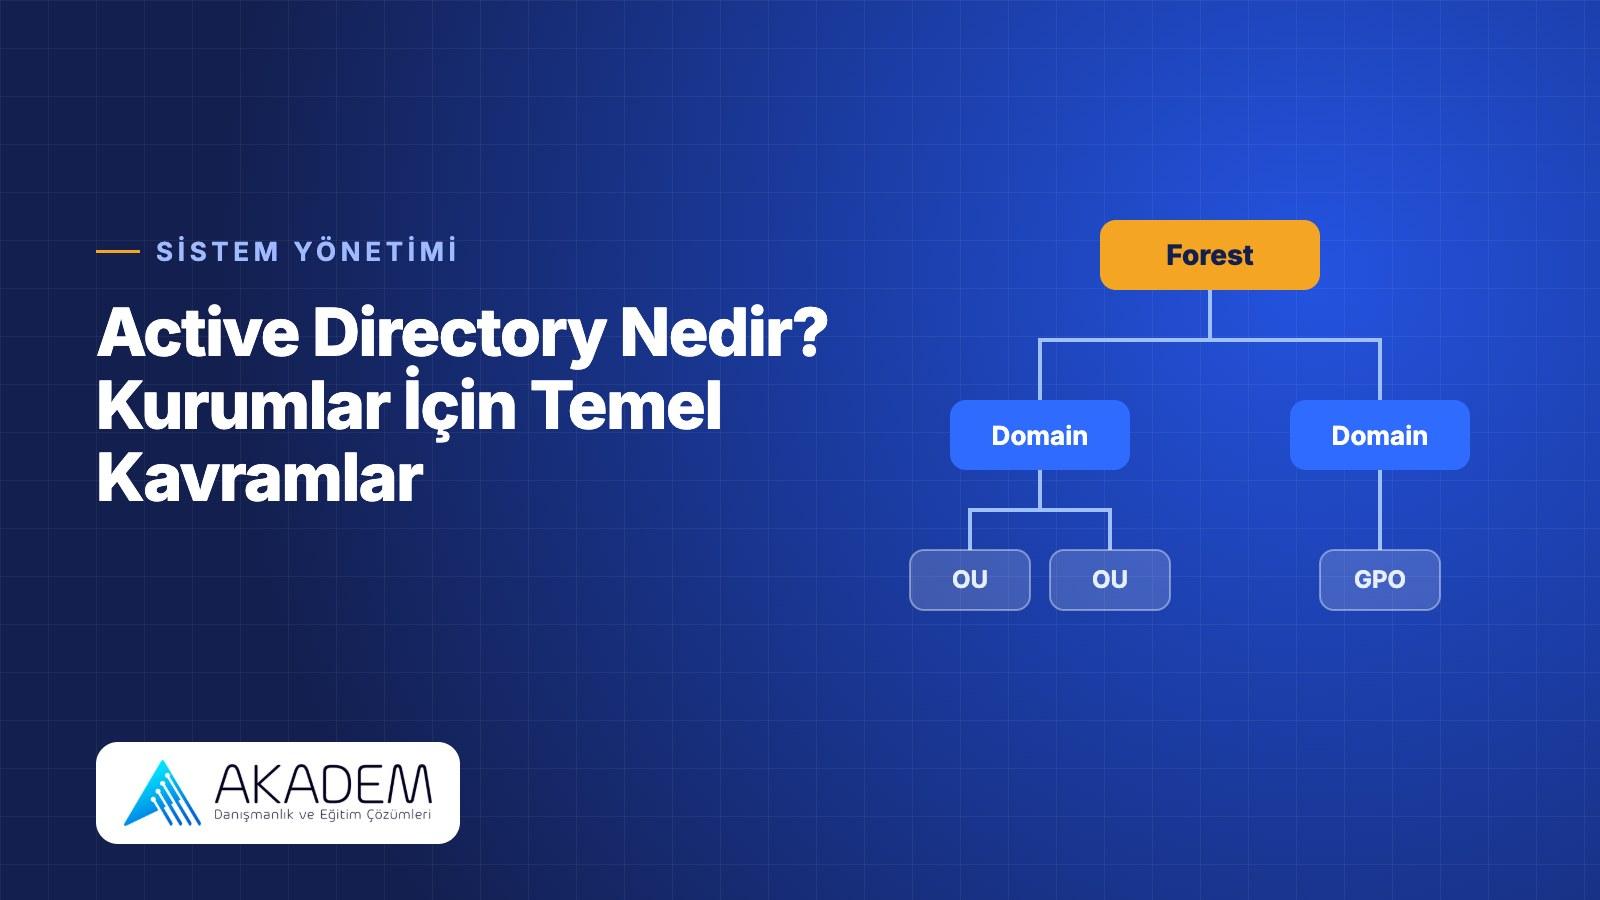
Etki alanı (domain): Aynı dizini ve güvenlik kurallarını paylaşan kullanıcı ve bilgisayarların oluşturduğu yönetim birimidir; örneğin sirket.local.
Ağaç (tree) ve orman (forest): Birden fazla etki alanı bir ağaç, ağaçlar da bir orman oluşturur. Orman, Active Directory'nin en üst güvenlik sınırıdır.
Organizasyon birimi (OU): Kullanıcı ve bilgisayarların departman ya da konuma göre gruplandığı klasörlerdir. Yetki devri ve Group Policy uygulaması OU'lar üzerinden yapılır.
Etki alanı denetleyicisi (domain controller): Active Directory veritabanını tutan ve oturum açma isteklerini doğrulayan sunucudur. Yedeklilik için en az iki tane kurulur ve birbirleriyle çoğaltma (replication) yapar.
Group Policy (GPO): Parola kuralları, ekran kilidi, yazılım dağıtımı ve güvenlik ayarlarının merkezi olarak uygulanmasını sağlayan yapılandırma nesneleridir.
DNS: Active Directory, istemcilerin etki alanı denetleyicilerini bulabilmesi için DNS'e bağımlıdır; DNS sorunları çoğu oturum açma sorununun kaynağıdır.
Kerberos: Etki alanında kimlik doğrulama için kullanılan protokoldür.
Active Directory ve Microsoft Entra ID
Microsoft Entra ID (eski adıyla Azure AD), Microsoft 365 ve bulut uygulamaları için bulut tabanlı kimlik hizmetidir; Active Directory'nin bulut sürümü değildir. Kurumların çoğu hibrit yapı kullanır: kullanıcılar Active Directory'de yönetilir ve Microsoft Entra Connect ile buluta eşitlenir.
Active Directory Güvenliği İçin Temel Öneriler
- Yönetici hesaplarını günlük kullanım hesaplarından ayırın ve sayısını en aza indirin.
- Yetkileri en az ayrıcalık ilkesine göre, OU düzeyinde devredin.
- Güçlü parola ve hesap kilitleme kurallarını Group Policy ile uygulayın.
- Etki alanı denetleyicilerini düzenli yedekleyin ve kritik değişiklikleri izleyin.
Ekibiniz İçin Sonraki Adım
Active Directory eğitimi, etki alanı kurulumundan Group Policy'ye, çoğaltmadan güvenliğe kadar Active Directory yönetimini uygulamalı olarak ele alır. Kimlik yönetimini derinleştirmek isteyenler için Identity with Windows Server eğitimi, yönetim işlerini otomatikleştirmek için PowerShell eğitimi aynı eğitim yolunda yer alır.
- Yayın tarihi
- Okuma süresi
- 5 dakika
- Kategori
- Teknoloji
Bu konuda eğitim mi arıyorsunuz?
Kurumunuzun ihtiyacına göre uyarlanmış program ve danışmanlık için görüşelim.
+90 850 241 95 58
Diğer yazılar
 Teknoloji
Oracle Veritabanında Performans Sorunları Nasıl Tespit Edilir?
Oracle'da performans sorunları; DB Time, bekleme olayları, AWR ve ASH raporları ve en çok kaynak tüketen SQL ifadeleri incelenerek adım adım tespit edilir.
13 Kasım 20265 dk okuma Teknoloji
Check Point Nedir? CCSA ile CCSE Arasındaki Fark
Check Point, kurumsal güvenlik duvarı ve tehdit önleme çözümleri geliştiren bir siber güvenlik firmasıdır. CCSA yönetici, CCSE ise uzman seviyesindeki Check Point sertifikasıdır.
13 Kasım 20264 dk okuma Teknoloji
Oracle 19c ile 21c Arasındaki Farklar: Hangisi Seçilmeli?
Oracle Database 19c uzun süreli destek sürümüdür; 21c ise yeni özellikleri erken sunan kısa destekli bir yenilik sürümüdür. Kurumsal üretim ortamlarında genellikle 19c tercih edilir.
13 Kasım 20264 dk okuma