ISO 19011 Nedir? İç Denetçi Nasıl Olunur?
ISO 19011, yönetim sistemlerinin nasıl denetleneceğine dair yol gösteren uluslararası kılavuz standarttır; ISO 9001, ISO 14001, ISO 45001 gibi tüm yönetim sistemleri için iç denetimlerin temelini oluşturur.
ISO 19011, yönetim sistemlerinin nasıl denetleneceğine dair yol gösteren uluslararası kılavuz standarttır. ISO 9001 kalite, ISO 14001 çevre, ISO 45001 iş sağlığı ve güvenliği gibi farklı yönetim sistemlerinin hepsi için iç denetimlerin nasıl planlanıp yürütüleceğini ve denetçilerin hangi yetkinliklere sahip olması gerektiğini tanımlar.
ISO 19011 bir belgelendirme standardı değildir; kurumlar bu standarda göre sertifika almaz. Bunun yerine, denetim yapan herkesin aynı ilkeler ve aynı yöntemle çalışmasını sağlayan ortak bir dil sunar. Güncel sürümü 2018 yılında yayımlanan üçüncü baskıdır.
ISO 19011 Ne İçerir?
Standart üç ana konuyu ele alır:
- Denetim ilkeleri: Denetçinin ve denetimin dayanması gereken temel değerler.
- Denetim programının yönetimi: Bir kurumda yıl içinde yapılacak denetimlerin kapsamının, sıklığının ve kaynaklarının risk temelli olarak planlanması.
- Denetimin yürütülmesi ve denetçi yetkinliği: Tek bir denetimin hazırlıktan rapora kadar nasıl yapılacağı ve denetçinin bilgi, beceri ve kişisel niteliklerinin nasıl değerlendirileceği.
Denetim İlkeleri Nelerdir?
ISO 19011 yedi denetim ilkesi tanımlar:
- Dürüstlük: Mesleki çalışmanın temeli.
- Tarafsız sunum: Bulguların ve sonuçların doğru ve gerçeği yansıtacak şekilde raporlanması.
- Mesleki özen: Denetimin önemine uygun dikkat ve muhakeme.
- Gizlilik: Denetimde edinilen bilgilerin korunması.
- Bağımsızlık: Denetçinin kendi işini denetlememesi, tarafsızlığın korunması.
- Kanıta dayalı yaklaşım: Sonuçların doğrulanabilir kanıtlara dayanması.
- Risk tabanlı yaklaşım: Denetimin planlanmasında ve yürütülmesinde risk ve fırsatların dikkate alınması.
Bir İç Denetim Nasıl Yürütülür?
ISO 19011'e göre tek bir denetim genel olarak şu adımlardan oluşur:
- Denetimin başlatılması: Denetlenen birimle iletişim kurulur, denetimin yapılabilirliği belirlenir.
- Hazırlık: İlgili dokümanlar incelenir, denetim planı hazırlanır, görevler dağıtılır ve kontrol listeleri oluşturulur.
- Denetim faaliyetleri: Açılış toplantısı yapılır; görüşme, gözlem ve kayıt incelemesiyle kanıt toplanır, bulgular oluşturulur ve kapanış toplantısında paylaşılır.
- Raporlama: Bulgular, uygunsuzluklar ve sonuç rapora dönüştürülür.
- Tamamlama ve takip: Uygunsuzluklar için düzeltici faaliyetler izlenir, etkinlikleri doğrulanır.
İç Denetçi, Dış Denetçi ve Baş Denetçi Arasındaki Fark Nedir?
- İç denetçi (birinci taraf): Kurumun kendi sistemini, kendi adına denetleyen kişidir. ISO yönetim sistemi standartları kurumların planlı aralıklarla iç denetim yapmasını şart koşar.
- İkinci taraf denetçi: Bir müşterinin tedarikçisini denetlemesidir; tedarikçi denetimleri bu gruba girer.
- Üçüncü taraf (belgelendirme) denetçisi: Bağımsız belgelendirme kuruluşu adına çalışır ve sertifika kararına esas olan denetimi yapar. Baş denetçi eğitimleri bu rol için hazırlar.
İç Denetçi Nasıl Olunur?
İç denetçi olmak için yasal bir lisans gerekmez; ancak ISO standartları denetçinin yetkin olmasını şart koşar. Kurumlar bu yetkinliği genellikle şu şekilde sağlar:
- Denetlenecek yönetim sistemi standardını (örneğin ISO 9001) iyi bilmek,
- ISO 19011'e dayanan bir iç denetçi eğitimi almak ve eğitimi belgelemek,
- Deneyimli bir denetçinin yanında gözlemci olarak denetimlere katılmak,
- Kendi çalıştığı bölümü denetlememek (bağımsızlık ilkesi).
Entegre yönetim sistemi kullanan kurumlarda aynı denetçinin kalite, çevre ve iş sağlığı güvenliği sistemlerini birlikte denetleyebilmesi büyük kolaylık sağlar. ISO 19011 bu tür birleşik denetimleri de kapsar.
Kurumsal İç Denetçi Eğitimi
Akadem Danışmanlık'ın ISO 9001 iç denetçi eğitimi ISO 19011 ilkelerine dayanır; denetim planı hazırlama, kanıt toplama, bulgu yazma ve raporlama uygulamalı olarak çalışılır. Aynı yaklaşımla ISO 14001 eğitimi ve ISO 45001 eğitimi de kurumunuzun yönetim sistemlerine göre planlanabilir.
- Yayın tarihi
- Okuma süresi
- 3 dakika
- Kategori
- Kurumsal Yönetişim
Bu konuda eğitim mi arıyorsunuz?
Kurumunuzun ihtiyacına göre uyarlanmış program ve danışmanlık için görüşelim.
+90 850 241 95 58Bu konuyla ilgili eğitim ve danışmanlıklar
Diğer yazılar
 Teknoloji
SQL Server mı Oracle mı? Hangi Veritabanı Eğitimi?
Microsoft SQL Server ve Oracle Database, kurumsal dünyada en yaygın kullanılan iki ilişkisel veritabanıdır. Bu rehber iki platformu karşılaştırıyor ve ekibiniz için hangi veritabanı eğitiminin uygun olduğunu belirlemenize yardımcı oluyor.
5 Ekim 20263 dk okuma Teknoloji
C# mı Java mı? Kurumlar İçin Dil Seçimi
C# ve Java, kurumsal yazılım geliştirmede en çok kullanılan iki programlama dilidir. Bu rehber iki dili ekosistem, kullanım alanı ve ekip yetkinliği açısından karşılaştırarak kurumlar için doğru seçimi yapmaya yardımcı oluyor.
5 Ekim 20263 dk okuma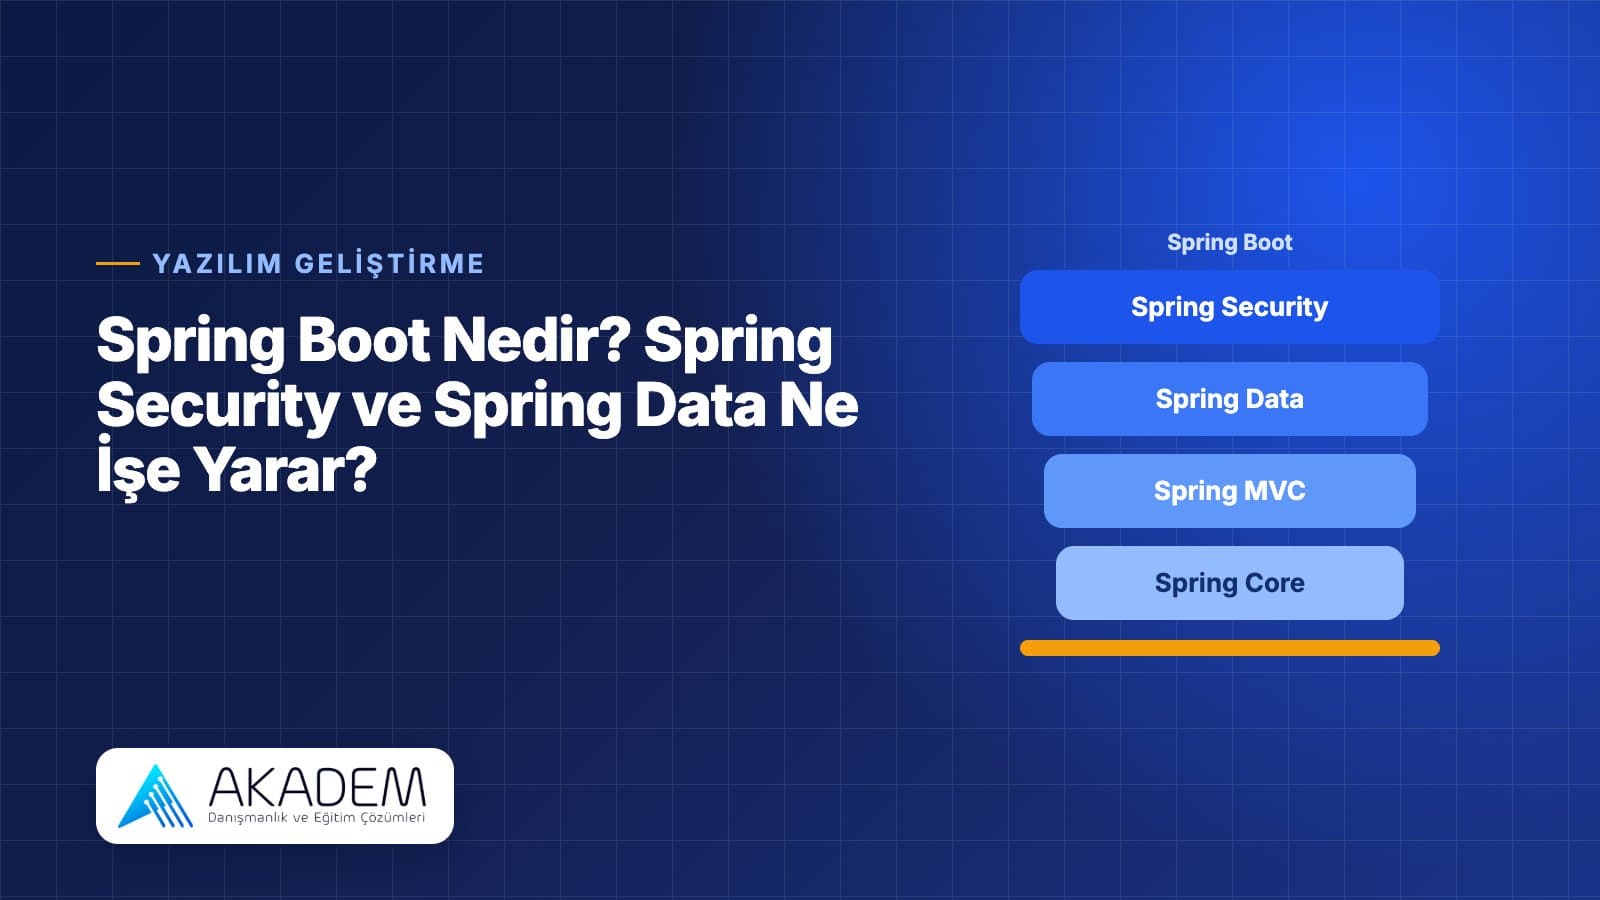 Teknoloji
Spring Boot Nedir? Spring Security ve Spring Data Ne İşe Yarar?
Spring Boot, Java ile web uygulaması ve mikroservis geliştirmeyi hızlandıran, Spring Framework üzerine kurulu bir çatıdır. Bu rehber Spring Core, Spring MVC, Spring Data, Spring Security ve Spring AOP'nin ne işe yaradığını anlatıyor.
5 Ekim 20263 dk okuma